Un cliente escribe: «El sitio dice que no es seguro». Quien entra ve un aviso a página completa, los formularios dejan de convertir y los rastreadores de búsqueda pueden tener problemas para llegar al sitio. Un certificado SSL caducado es una de las caídas más visibles que puede tener una web, y una de las más evitables. Esta es la solución a un certificado SSL caducado: confirmar el problema, arreglarlo y dejar claro que no vuelva.
Esta guía recorre cómo confirmar el fallo, cómo corregirlo y cómo evitar que se repita.
Paso 1: confirma que el certificado ha caducado de verdad
Los navegadores muestran errores como NET::ERR_CERT_DATE_INVALID (Chrome) o «Advertencia: riesgo potencial de seguridad a continuación» (Firefox). No des nada por sentado: mira las fechas directamente:
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -datesMira notAfter. Si está en el pasado, el certificado caducó. Si la fecha es futura, el problema es otro (más abajo).
Paso 2: descarta errores que se parecen
No todo error de certificado es una caducidad:
- Nombre de host incorrecto. El certificado cubre
example.compero nowww.example.com. - Falta el certificado intermedio. Funciona en unos navegadores y falla en otros.
- Se sirve el certificado equivocado. Una CDN, un balanceador o un segundo virtual host responde con un certificado viejo.
- Reloj del sistema mal puesto. Si el error solo aparece en un dispositivo, revisa su fecha y hora.
Paso 3: renueva e instala el certificado
La corrección depende de dónde sale el certificado.
Let's Encrypt / certbot. Prueba sudo certbot renew y lee el error. La mayoría de los fallos son el puerto 80 bloqueado, un webroot incorrecto o credenciales del reto DNS. Mira certbot renewal failed.
Panel de hosting (cPanel, FastPanel, Plesk). Reemite o fuerza la renovación en la sección SSL. Si AutoSSL falló, el panel suele registrar el motivo, a menudo un registro DNS que apunta a otro sitio.
Certificado de pago. Genera un CSR nuevo si hace falta, completa la validación e instala el certificado nuevo y la cadena.
CDN o proxy (Cloudflare y similares). Revisa los dos certificados: el de borde, que ve quien visita el sitio, y el de origen, entre la CDN y tu servidor. Cualquiera de los dos puede caducar.
Paso 4: recarga el servidor web
Una trampa muy habitual: el archivo del certificado se renovó en disco, pero el servidor sigue sirviendo el antiguo desde memoria. Recárgalo:
sudo systemctl reload nginx # or apache2 / httpdLuego verifica con el comando openssl de arriba, no solo en tu navegador, que puede tener en caché el estado anterior.
Paso 5: averigua por qué caducó
Arreglar el síntoma es la mitad del trabajo. Causas habituales:
- La renovación automática nunca volvió a funcionar después de una migración de servidor.
- Se eliminó el cron o el temporizador.
- Cambió el DNS del dominio y la validación falla.
- Se compró un certificado de pago una vez y nadie apuntó la fecha.
- El certificado pertenece a un subdominio que nadie recordaba.
Escribe la causa. Si no sabes por qué caducó, volverá a caducar.
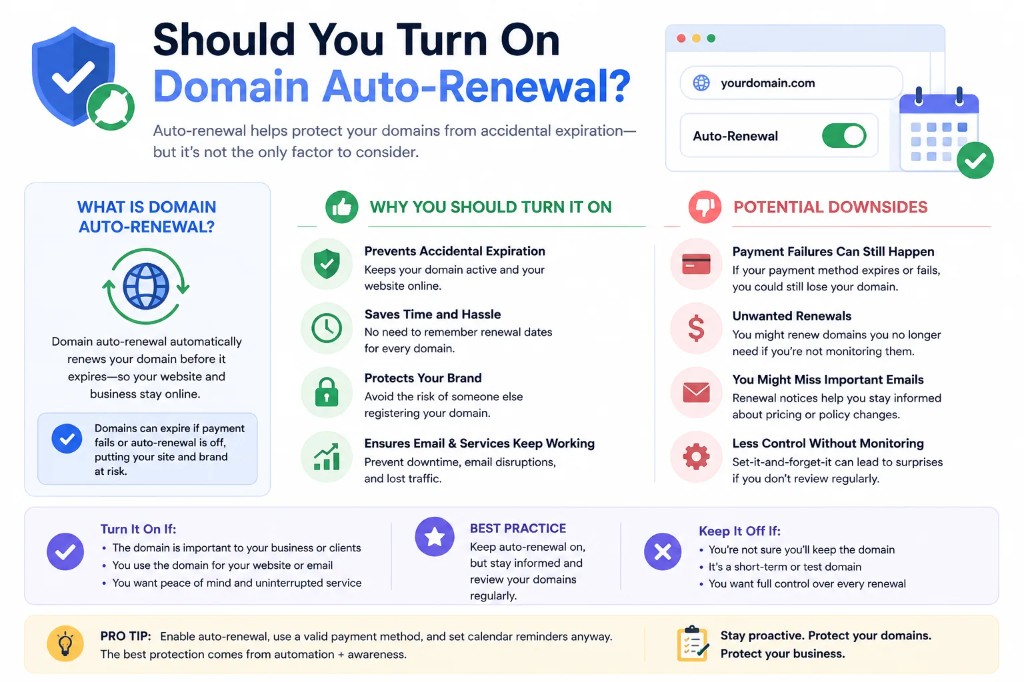
Prevención: haz visible el vencimiento
Monitorea desde fuera. Comprueba el certificado como lo ve quien visita el sitio, conectando al dominio en vivo. Las comprobaciones en el servidor no ven problemas en CDN y balanceadores.
Avisa pronto y a varias personas. Alerta a los 30, 14 y 7 días. Envía las alertas a una bandeja o un canal compartido, no a un solo desarrollador.
Controla todos los certificados. Incluye sitios de staging, subdominios de clientes y servidores de correo. Un certificado caducado en el correo o en un endpoint de API rompe cosas en silencio.
No te fíes de los correos del proveedor. Let's Encrypt dejó de enviar recordatorios de caducidad en 2025, así que una renovación fallida ya no produce ningún aviso si no la monitoreas tú.
Prepárate para vidas más cortas. El CA/Browser Forum aprobó un calendario que acorta la validez máxima de los certificados: primero a 200 días (desde marzo de 2026), luego a 100 días (2027) y a 47 días (2029). Renovar a mano dejará de ser práctico. Automatiza la emisión y monitorea para confirmar que la automatización funciona.
Lista rápida
- [ ] Confirma la fecha de vencimiento con
openssl - [ ] Descarta problemas de nombre de host, cadena y CDN
- [ ] Renueva e instala el certificado
- [ ] Recarga el servidor web
- [ ] Verifica desde fuera de tu red
- [ ] Añade monitoreo y alertas para este dominio
- [ ] Anota la causa raíz
Después de la solución a un certificado SSL caducado
Renovar el certificado es el medio del trabajo, no el final. Recarga el servidor web y luego comprueba el certificado en vivo desde fuera de la máquina. Un archivo en disco con una fecha nueva no hace nada si nginx sigue sirviendo la cadena vieja desde memoria.
Cuéntale al cliente lo que pasó en una nota corta: el certificado caducó, ya está renovado y esta es la nueva fecha de vencimiento. Sin un ensayo. Quiere saber que el checkout funciona.
Después anota la fecha en un sitio que no sea el servidor. Los paneles de hosting, Cloudflare y una máquina bajo el escritorio emiten certificados. Si el único registro es «certbot está instalado», el siguiente fallo se ve igual que este.
Pon un aviso a los 14 días, no a 1 día. Un reto HTTP-01 que falla un viernes por la tarde es una caída el lunes si solo miras el día antes del vencimiento. La guía de monitoreo en un servidor propio es el respaldo cuando el trabajo de renovación calla.
Si el aviso era NET::ERR_CERT_DATE_INVALID, confirma también el reloj del servidor. Una hora de sistema incorrecta produce la misma página del navegador que un certificado realmente caducado, y renovar no lo va a quitar.
Notas de campo después de arreglar el certificado
Anota de qué nombre de host se quejó el navegador. www y el ápice suelen ser certificados distintos. Renovar uno y recargar nginx mientras el otro sigue caducado parece «ya está arreglado» hasta que el cliente prueba la otra URL.
Revisa la cadena, no solo la fecha de la hoja. Una hoja nueva firmada por un intermedio caducado sigue avisando. openssl s_client muestra las fechas que usará el navegador.
Si el sitio está detrás de Cloudflare u otro proxy, el certificado que ve quien visita puede no ser el del origen. Renueva el que está delante. El certificado de origen puede ser válido mientras el de borde es el que caducó.
Después de la corrección, pulsa el candado tú mismo en un teléfono que no esté en la red de la oficina. Los errores en caché y el DNS interno hacen que la oficina parezca sana.
Luego mete la fecha nueva en la herramienta de seguimiento antes de cerrar el ticket. La caída que acabas de arreglar es la que se va a repetir si el único registro es un hilo de Slack.
Si el certificado renovado sigue avisando, compara el número de serie del navegador con el del disco. Difieren cuando respondió el virtual host equivocado o cuando una CDN guardó en caché el handshake antiguo. Vacía esa caché y vuelve a probar desde una red fuera de la oficina antes de decirle al cliente que la solución a un certificado SSL caducado está hecha.
Preguntas frecuentes
¿Cuánto se tarda en arreglar un certificado caducado?
Con Let's Encrypt o la automatización del panel en marcha, minutos. Con un certificado de pago que necesita validación, de minutos a un día o más.
¿Un certificado caducado perjudica el SEO?
Quien visita queda bloqueado por una página de aviso, y los rastreadores pueden no poder descargar las páginas durante la caída. Una interrupción corta rara vez deja daño duradero en el posicionamiento, pero las conversiones sufren al momento.
¿Puedo evitar la caducidad del SSL solo con la renovación automática?
La renovación automática ayuda, pero puede fallar en silencio. Combínala con un monitoreo independiente.
*Duvento monitorea el vencimiento de los certificados SSL junto con dominios, hosting y licencias, y avisa al equipo con antelación. Pruébalo.*